
সাইবার হামলার শিকার এশিয়া-প্যাসিফিকের ৮৭% ছোট ও মাঝারি ব্যবসাপ্রতিষ্ঠান: ক্যাসপারস্কি
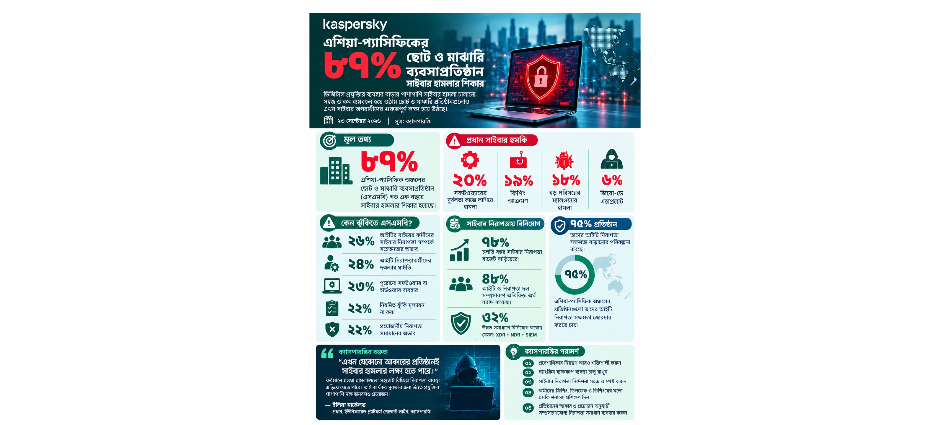
এশিয়া-প্যাসিফিক (এপিএসি) অঞ্চলের ৮৭ শতাংশ ছোট ও মাঝারি ব্যবসাপ্রতিষ্ঠান (এসএমবি) সাইবার হামলার শিকার হয়েছে। ডিজিটাল প্রযুক্তির ব্যবহার বাড়ার পাশাপাশি সাইবার হামলা চালানো সহজ ও কম ব্যয়বহুল হয়ে ওঠায় ছোট ও মাঝারি প্রতিষ্ঠানগুলোও এখন সাইবার অপরাধীদের গুরুত্বপূর্ণ লক্ষ্য হয়ে উঠছে বলে জানিয়েছে গ্লোবাল সাইবার সিকিউরিটি প্রতিষ্ঠান ক্যাসপারস্কি। বিশেষ করে দ্রুত বিকাশমান প্রতিষ্ঠানগুলোর নিরাপত্তা দুর্বলতাকে কাজে লাগাচ্ছে হামলাকারীরা।
১৮টি দেশের এসএমবি ও বড় প্রতিষ্ঠানের আইটি নিরাপত্তা বিশেষজ্ঞদের নিয়ে ক্যাসপারস্কির এক জরিপে দেখা গেছে, গত এক বছরে এশিয়া-প্যাসিফিক অঞ্চলের প্রতিষ্ঠানগুলো গড়ে তিন ধরনের সাইবার নিরাপত্তা জনিত ঘটনার মুখোমুখি হয়েছে। এসএমবিগুলোর মধ্যে ২০ শতাংশ সফটওয়্যারের দুর্বলতা কাজে লাগিয়ে চালানো হামলার শিকার হয়েছে। এ ছাড়া ১৯ শতাংশ ফিশিং এবং ১৮ শতাংশ বড় পরিসরের ম্যালওয়্যার হামলার মুখে পড়েছে। আর ৬ শতাংশ প্রতিষ্ঠান জিরো-ডে এক্সপ্লয়েটের শিকার হওয়ার কথা জানিয়েছে।
জরিপ অনুযায়ী, সাইবার হামলার ঝুঁকি বাড়ার অন্যতম কারণ আইটির বাইরের কর্মীদের সাইবার নিরাপত্তা সম্পর্কে সচেতনতার অভাব, যা উল্লেখ করেছেন ২৬ শতাংশ উত্তরদাতা। এ ছাড়া আইটি নিরাপত্তাকর্মীদের দক্ষতার ঘাটতি ২৪ শতাংশ, পুরোনো সফটওয়্যার বা হার্ডওয়্যার ব্যবহার ২৩ শতাংশ, নিয়মিত ঝুঁকি মূল্যায়ন না করা ২২ শতাংশ এবং প্রয়োজনীয় নিরাপত্তা সমাধানের অভাবকে ২২ শতাংশ উত্তরদাতা ঝুঁকির কারণ হিসেবে চিহ্নিত করেছেন।
এসব ঝুঁকি মোকাবিলায় এশিয়া-প্যাসিফিক অঞ্চলের ৭৫ শতাংশ প্রতিষ্ঠান তাদের আইটি নিরাপত্তা সক্ষমতা বাড়ানোর পরিকল্পনা করছে। একই সঙ্গে চলতি বছর ৭৮ শতাংশ এসএমবি সাইবার নিরাপত্তা বাজেট বাড়িয়েছে। এর মধ্যে ৪৮ শতাংশ প্রতিষ্ঠান আইটি ও নিরাপত্তা দল সম্প্রসারণে অতিরিক্ত অর্থ বরাদ্দ করেছে এবং ৩২ শতাংশ এক্সডিআর, এনডিআর ও এসআইইমি-এর মতো উন্নত নিরাপত্তা সমাধানে বিনিয়োগ করেছে।
ক্যাসপারস্কির ইউনিফায়েড প্ল্যাটফর্ম প্রোডাক্ট লাইনের প্রধান ইলিয়া মার্কেলভ বলেন, “এখন যেকোনো আকারের প্রতিষ্ঠানই সাইবার হামলার লক্ষ্য হতে পারে। বর্তমানে হওয়া হামলাগুলো সহজেই বিচ্ছিন্ন নিরাপত্তা ব্যবস্থা এড়িয়ে যেতে পারে। তাই কার্যকর সুরক্ষার জন্য উন্নত প্রযুক্তির পাশাপাশি দক্ষ জনবলও প্রয়োজন। তবে সীমিত বাজেট ও সাইবার নিরাপত্তায় দক্ষ জনবলের সংকট ক্রমবর্ধমান প্রতিষ্ঠানগুলোর জন্য বড় চ্যালেঞ্জ।”
তিনি আরও বলেন, “এসএমবির জন্য এমন নিরাপত্তা সমাধান প্রয়োজন, যা সহজে ব্যবহার ও পরিচালনা করা যায় এবং ব্যবসার পরিধি বাড়ার সঙ্গে সঙ্গে সুরক্ষাও বাড়াতে পারে। এতে অপ্রয়োজনীয় জটিলতা বা অতিরিক্ত ব্যয় ছাড়াই প্রতিষ্ঠানগুলো তাদের নিরাপত্তা ব্যবস্থা শক্তিশালী করতে পারে।”
ক্যাসপারস্কির এশিয়া-প্যাসিফিক অঞ্চলের ব্যবস্থাপনা পরিচালক অ্যাড্রিয়ান হিয়া বলেন, “এশিয়া-প্যাসিফিকের এসএমবিগুলো এখন আর সাইবার হামলার দ্বিতীয় পর্যায়ের লক্ষ্য নয়। সাইবার অপরাধীরা বড় প্রতিষ্ঠানের বিরুদ্ধে ব্যবহৃত একই ধরনের উন্নত কৌশল এখন এসএমবিগুলোর বিরুদ্ধেও ব্যবহার করছে।”
তিনি আরও বলেন, “অধিকাংশ এসএমবির সাইবার নিরাপত্তা বাজেট বাড়ানো থেকে বোঝা যায়, ব্যবসাপ্রতিষ্ঠানগুলো এর গুরুত্ব উপলব্ধি করছে। এখন গুরুত্বপূর্ণ সিস্টেম সুরক্ষিত রাখা, আইটির বাইরের কর্মীদের সচেতন করা এবং ব্যবসার পরিধির সঙ্গে সামঞ্জস্য রেখে সম্প্রসারণযোগ্য নিরাপত্তা সমাধান ব্যবহার করাই গুরুত্বপূর্ণ।”
কাস্টম আইটির পরিচালক ম্যাক্সিমিলিয়ানো অ্যালো বলেন, “সাইবার হামলাকারীরা ক্রমেই কৃত্রিম বুদ্ধিমত্তা ব্যবহার করছে, ফলে হুমকির সংখ্যা ও জটিলতা দুটিই বাড়ছে। একই সঙ্গে গুরুত্বপূর্ণ অ্যাকাউন্টের লগইন তথ্যও হামলাকারীদের অন্যতম লক্ষ্য হয়ে উঠেছে। তাই প্রযুক্তিগত জ্ঞান কম থাকা কর্মীদের সাইবার হুমকি সম্পর্কে সচেতন ও প্রশিক্ষিত করে তোলা জরুরি।”
তিনি বলেন, “সীমিত বাজেট ও জনবল থাকা প্রতিষ্ঠানগুলোর জন্যও কার্যকর নিরাপত্তা নিশ্চিত করা সম্ভব। অটোমেশন ও কেন্দ্রীয় ব্যবস্থাপনার সুবিধা থাকা সমাধানগুলো কম সময় ও জনবল ব্যবহার করেও উন্নত সুরক্ষা দিতে পারে।”
সাইবার ঝুঁকি কমাতে এসএমবিগুলোকে প্রবেশাধিকার নিয়ন্ত্রণ আরও শক্তিশালী করা, স্বয়ংক্রিয় ব্যাকআপ ব্যবস্থা চালু রাখা এবং সাইবার নিরাপত্তা নির্দেশনা সহজ ও স্পষ্ট করার পরামর্শ দিয়েছে ক্যাসপারস্কি। পাশাপাশি ফিশিং, ডিপফেক ও ভিশিংয়ের মতো হুমকি শনাক্ত করতে কর্মীদের প্রশিক্ষণ দেওয়া এবং প্রতিষ্ঠানের আকার ও প্রয়োজন অনুযায়ী সম্প্রসারণযোগ্য নিরাপত্তা সমাধান ব্যবহারের পরামর্শ দিয়েছে প্রতিষ্ঠানটি।